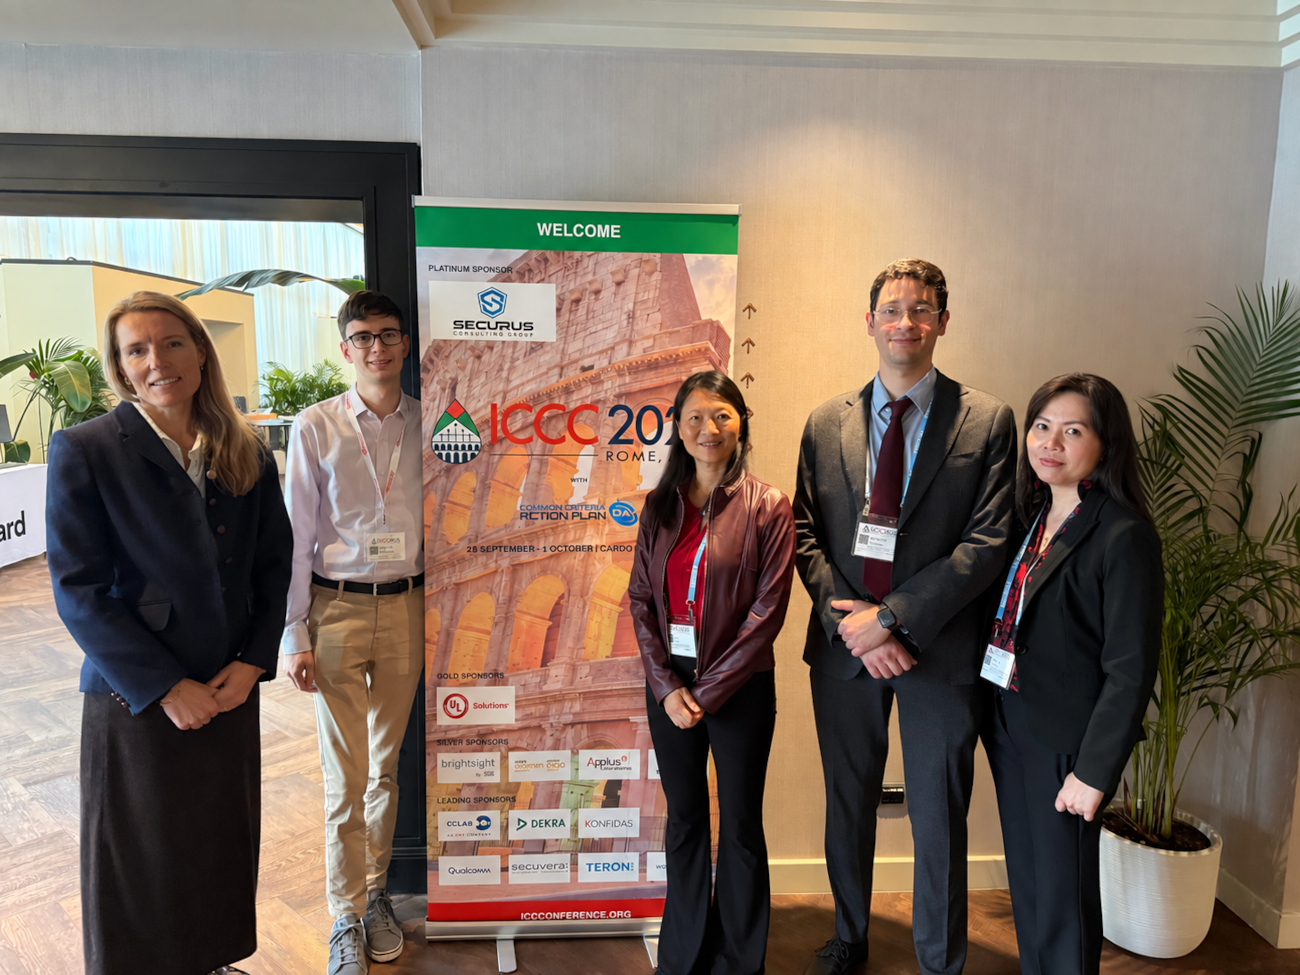
国际通用评估准则大会(ICCC, International Common Criteria Conference)于9月28日开幕,atsec很高兴能够参会并发表演讲!
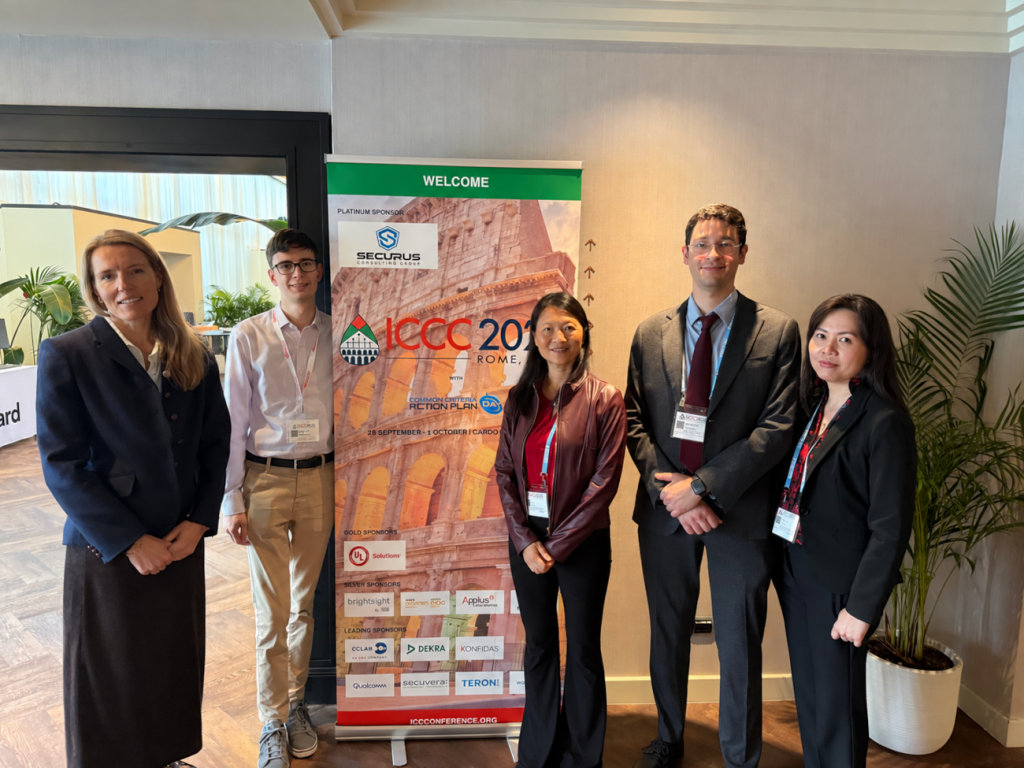
ICCC具有至关重要的意义。在这里,认证机构、评估机构和供应商汇聚一堂,共同讨论通用评估准则的现状,并构建各方与准则互动的未来——这一传统已延续25年!本年度的会议聚焦日益严格的监管要求,如欧盟网络安全认证(EUCC, European Cybersecurity Certification)方案,并设有多个分会场,涵盖如何最大化利用通用评估准则、如何满足客户需求,以及如何理解和驾驭认证方案格局。在这些分会场中,软件物料清单(SBOMs, Software Bills of Materials)、人工智能和网络安全弹性法案(CRA, Cybersecurity Resilience Act)属于热门话题,多位演讲者正就此展开讨论,atsec的专家们也在其中。
在ICCC开始之前,atsec还有幸赞助了第30届通用评估准则用户论坛(CCUF)研讨会,更多内容可参阅我们之前的文章。
atsec的专家将进行多场演讲,并参与几个专题讨论;演讲详情请见下方,希望这些内容将会(或已经)对您有所助益!
| 演讲主题 | atsec 演讲者 | 分会场 | 时间 |
| 实施EUCC第33条:SBOM作为生命周期漏洞管理的实用赋能工具 | Valerio Magliozzi | 通用评估准则应用进展 (A20a) | 9月30日09:00 |
| SBOM消费者简报:现状、策略与新兴用例 | Joachim Vandersmissen | 通用评估准则应用进展 (A20b) | 9月30日09:30 |
| 弥合差距:NIAP CCEVS与欧盟CRA中的漏洞管理 | Trang Huynh | 满足客户需求(C21c) | 9月30日12:00 |
| 专题讨论:AI网络安全评估——风险与机遇 | Yi Mao | 满足客户需求(B30b) | 10月1日09:30 |
| 专题讨论:通用评估准则在互认中面临的挑战:情况是否有所改善? | Rasma Araby | 闭幕全体会议 (P32a) | 10月1日12:30 |
如果您错过了ICCC26上与我们交流的机会,欢迎在10月26日至27日的FIPS ‘n’ Chips 会议上与我们相见。